Google Authenticator
Google LLCStrumentiVerificato
- 2.53K Recensioni
- 3,9
- Download
- 100.000.000+
- Prezzo
- Free
Dettagli dell'app
- Versione
- Varia in base al dispositivo
- Aggiornato
- Download
- 100.000.000+
- Requisiti
- Varia in base al dispositivo
- Prezzo
- Free
- Classificazione per età
- PEGI 3
Screenshot
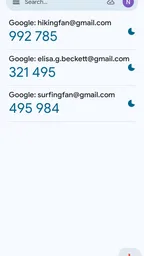
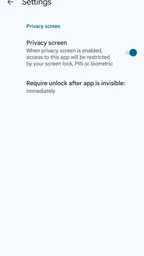
 Analisi a cura di Appwesome
Quando devo proteggere un account importante, preferisco aggiungere un passaggio semplice invece di affidarmi soltanto alla password. È proprio qui che entra in gioco Google Authenticator: un’app di strumenti sviluppata da Google LLC che permette di usare codici temporanei per la verifica in due passaggi. L’idea è essenziale, ma nella pratica può fare una differenza concreta quando una password viene indovinata, riutilizzata o sottratta.
La mia impressione generale è positiva, soprattutto perché l’app non cerca di trasformare la sicurezza in un’esperienza complicata. Non è un gestore di password, non è un antivirus e non sostituisce le impostazioni di protezione del singolo servizio. Il suo compito è più preciso: aiutarmi a dimostrare, durante l’accesso, di avere con me il dispositivo configurato per generare il codice richiesto.
È disponibile gratuitamente e ha una classificazione PEGI 3, quindi si rivolge praticamente a chiunque debba mettere al sicuro un account personale, scolastico o di lavoro. La sua presenza è ormai molto ampia: supera i cento milioni di installazioni e mantiene una media di 3,9 su oltre seicentomila valutazioni. Sono numeri che fanno capire quanto sia conosciuta, ma non li considero una garanzia automatica: per scegliere uno strumento di sicurezza guardo soprattutto a controllo, chiarezza e gestione degli imprevisti.
Come valuto la fiducia e il controllo nell’uso quotidiano
Quando valuto quanto affidarmi a Google Authenticator, considero insieme la semplicità del codice temporaneo e la responsabilità di proteggere il telefono che lo mostra. In questa sezione mi concentro su come mantenere il controllo senza confondere comodità e sicurezza, soprattutto quando gestisco più account o preparo un cambio di dispositivo.
Un’app concentrata su una sola funzione
La prima cosa che apprezzo è la separazione dei compiti. L’app non mi spinge verso un ecosistema pieno di funzioni accessorie: apro l’interfaccia, individuo il servizio che sto usando e leggo il codice da inserire nella schermata di accesso. Questa immediatezza riduce il rischio di confondere una notifica, una password salvata o un messaggio di recupero con il secondo fattore vero e proprio.
Il vantaggio è evidente per chi vuole una soluzione sobria. Dopo la configurazione, non devo ricordare una nuova password principale e non devo aspettare un SMS ogni volta che effettuo l’accesso. Il codice cambia periodicamente, quindi non rimane valido come una password fissa. In un contesto quotidiano, questa differenza è importante: se qualcuno vede un codice già usato, non può riutilizzarlo indefinitamente.
Allo stesso tempo, non confondo la semplicità con l’assenza di responsabilità. Se perdo l’accesso all’app o cambio telefono senza preparare il trasferimento, posso trovarmi in una situazione scomoda. La verifica in due passaggi è utile proprio perché aggiunge una barriera; quella barriera, però, deve restare accessibile al legittimo proprietario.
Altri articoli da leggere
Tutti gli articoli
 Medal - Gaming Clips
Medal cresce: condividere le partite conta quasi quanto vincerle
La spinta di Medal racconta un cambiamento concreto: per molti giocatori, catturare e far circolare una partita conta ormai quasi quanto vincerla.
Leggi l'articolo: Medal cresce: condividere le partite conta quasi quanto vincerle
 AmySushi
: ordinare è facile solo se l’app guida ogni scelta
Ordinare sushi da telefono dovrebbe essere semplice. La qualità di AmySushi si misura nei passaggi che chiariscono menu, personalizzazioni e conferma, e in quelli che ancora chiedono pazienza.
Leggi l'articolo: AmySushi: ordinare è facile solo se l’app guida ogni scelta


La configurazione richiede attenzione, non solo una scansione
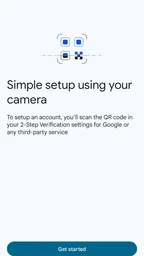
Il momento più delicato arriva all’inizio. Di solito il servizio che voglio proteggere mostra un codice QR o una chiave di configurazione, mentre l’app mi permette di aggiungere il relativo account. Scansionare è comodo, ma non significa che la procedura sia priva di rischi: devo controllare di trovarmi nella pagina ufficiale del servizio e non in una copia costruita per rubare le credenziali.
Il mio consiglio è di non avere fretta durante questa fase. Dopo aver aggiunto l’account, verifico subito che il codice generato venga accettato dal servizio e cerco le opzioni di recupero offerte dallo stesso servizio. Se il sito mette a disposizione codici di emergenza, li conservo in un luogo separato e sicuro, invece di lasciarli nella galleria fotografica o in una nota non protetta.
Questo è uno dei punti in cui l’app non può fare tutto al posto mio. Può generare il codice, ma non può stabilire se la pagina che sto usando sia autentica, né può decidere dove custodire le informazioni di recupero. La sicurezza nasce dall’insieme: app corretta, sito corretto, dispositivo protetto e procedura di emergenza preparata.
Il cambio di telefono è il vero test dell’esperienza
Molti utenti giudicano un’app di autenticazione solo durante il login normale. Io la valuto soprattutto quando qualcosa cambia: nuovo telefono, dispositivo smarrito, ripristino del sistema o passaggio da un apparecchio personale a uno di lavoro. In questi casi, la domanda importante non è soltanto “il codice funziona?”, ma “riesco a mantenere l’accesso senza indebolire la protezione?”.
Prima di eliminare il vecchio telefono, consiglio di entrare nelle impostazioni del servizio protetto e verificare il metodo previsto per trasferire o registrare nuovamente l’autenticatore. Non darei per scontato che basti installare l’app sul nuovo dispositivo e aspettare che tutto ricompaia. La procedura può dipendere dal servizio collegato, non soltanto dall’app di Google.
Questo passaggio è un limite pratico che pesa soprattutto su chi gestisce molti account. Un utente esperto può organizzarsi, ma chi attiva la verifica in due passaggi per la prima volta potrebbe pensare che il telefono sia automaticamente un duplicato recuperabile. Per questo, dopo ogni configurazione importante, salvo i metodi di recupero previsti dal servizio e tengo una traccia ordinata degli account già protetti.
Un caso realistico: accesso al lavoro da un computer nuovo
Immagino una situazione comune: devo accedere all’account di lavoro da un computer diverso dal solito. Inserisco il nome utente e la password, poi il servizio richiede il codice temporaneo. Apro l’app sul telefono, individuo il nome dell’account e digito il numero visualizzato. Se la password fosse finita nelle mani sbagliate, senza il dispositivo configurato l’accesso dovrebbe fermarsi a quel punto.
In questo scenario, la velocità è il punto forte. Non devo attendere un messaggio e non dipendo dalla copertura telefonica nello stesso modo in cui dipenderei da un SMS. Posso anche usare l’app mentre viaggio o quando mi trovo in un luogo con una connessione poco affidabile, perché il codice viene mostrato direttamente sul dispositivo.
La protezione, però, non mi autorizza ad accettare richieste sospette. Se qualcuno mi telefona chiedendo di leggere il codice “per verificare l’account”, non lo comunico. Un codice temporaneo è comunque una credenziale: il fatto che scada non lo rende innocuo nel momento in cui è ancora valido.
Quando l’app è più adatta dei messaggi SMS
Rispetto al codice ricevuto via SMS, l’app mi sembra una scelta migliore quando voglio ridurre la dipendenza dal numero di telefono. Gli SMS possono essere ritardati, non arrivare in una zona con segnale debole o diventare un bersaglio in caso di problemi legati alla linea telefonica. La generazione locale del codice rende il flusso più prevedibile durante un accesso normale.
Non direi però che l’app sia sempre la soluzione ideale. Se una persona cambia spesso telefono, non sa gestire le procedure di recupero o ha bisogno di un accesso condiviso tra più persone, un metodo diverso potrebbe risultare più adatto. In alcuni casi, le chiavi di sicurezza fisiche offrono una protezione più forte contro determinati attacchi, mentre le notifiche di accesso possono essere più semplici per utenti che preferiscono approvare una richiesta con un tocco.
La scelta dipende anche dal servizio. Non tutti gli account offrono gli stessi metodi e non tutti presentano le impostazioni nello stesso modo. Io userei Google Authenticator come parte di una strategia, non come una risposta universale a ogni problema di sicurezza.
Momenti sensibili: cosa controllo prima di fidarmi
Quando installo un’app legata all’accesso agli account, osservo con attenzione le scelte visibili e il modo in cui l’app presenta il suo compito. In questo caso, l’uso è diretto: la schermata principale serve a consultare i codici associati ai servizi configurati. Questa chiarezza mi aiuta a capire che cosa sto facendo in ogni momento, senza dover attraversare funzioni estranee.
La prudenza resta necessaria quando aggiungo un nuovo account. Un codice QR contiene informazioni di configurazione sensibili; non lo fotografo per comodità e non lo condivido con altre persone. Se devo configurare un account su un dispositivo diverso, preferisco usare la procedura ufficiale del servizio e controllare ogni passaggio, invece di creare copie improvvisate.
Faccio attenzione anche alle notifiche e alle richieste di accesso che arrivano fuori dall’app. Google Authenticator mostra codici, ma non trasforma automaticamente ogni richiesta in una richiesta affidabile. Se un sito mi chiede un codice inatteso, interrompo la procedura e controllo dal sito ufficiale se qualcuno sta tentando di entrare. Questo piccolo controllo evita di consegnare un codice valido a un truffatore.
La gestione di più account richiede ordine
Con un solo account, l’app è quasi impossibile da fraintendere. Con molti account, invece, l’organizzazione diventa importante. Per evitare errori, uso nomi riconoscibili quando il servizio consente di definirli durante la configurazione e controllo sempre il dominio o il nome del servizio prima di inserire il codice. Un account personale e uno professionale possono avere nomi simili, e un errore di pochi secondi può far fallire l’accesso proprio quando ho fretta.
Un metodo utile è configurare gli account uno alla volta. Dopo ogni aggiunta, provo il login in una finestra separata e verifico che il codice venga accettato. Non aspetterei di avere una lunga lista prima di scoprire che una configurazione è stata associata al servizio sbagliato.
Per chi gestisce molti accessi, questa app rimane funzionale ma non necessariamente la più comoda. Un gestore di password con autenticazione integrata può ridurre il numero di strumenti da aprire, anche se concentra più responsabilità nello stesso sistema. Io preferisco separare le funzioni quando proteggo account particolarmente importanti, mentre per account meno critici valuto il compromesso tra comodità e isolamento.
Privacy e responsabilità personale
Quando si parla di un autenticatore, la domanda naturale è che cosa succeda ai dati degli account configurati. Io eviterei di inserire informazioni non necessarie in etichette personalizzate e non condividerei schermate dell’app, perché potrebbero mostrare dettagli utili a riconoscere i servizi protetti. Anche una schermata apparentemente innocua può rivelare quali account utilizzo.
Proteggo quindi il telefono con un metodo di blocco affidabile e non lascio il dispositivo sbloccato su una scrivania condivisa. L’app può essere tecnicamente corretta, ma se chiunque può prendere il telefono e leggere i codici, il vantaggio della verifica in due passaggi si riduce. La sicurezza non finisce quando chiudo la pagina del servizio: include anche il modo in cui custodisco il dispositivo.
Prima di installare o configurare strumenti di questo tipo, leggo le schermate informative e le impostazioni disponibili, senza concedere autorizzazioni alla leggera. Non tratto la presenza del nome Google come un motivo per saltare i controlli. La fiducia va costruita anche osservando ciò che l’app chiede, ciò che mostra e le decisioni che lascia a me.
Chi dovrebbe usarla e chi potrebbe scegliere altro
La consiglierei a chi possiede account importanti, utilizza spesso servizi online e vuole superare la protezione della sola password senza affrontare un sistema troppo complesso. È adatta anche a chi viaggia, lavora in luoghi con connessione irregolare o preferisce non dipendere sempre dai messaggi telefonici per completare un accesso.
La prenderei in considerazione anche per un familiare che ha bisogno di una procedura chiara, ma solo dopo averlo aiutato a preparare il recupero. Installare l’app senza spiegare cosa fare in caso di telefono perso crea una falsa sensazione di sicurezza. In quel caso, una soluzione con recupero più guidato potrebbe essere più adatta, anche se meno separata dalle altre funzioni.
La eviterei come unica scelta per chi non può permettersi di perdere l’accesso a un account e non vuole occuparsi di trasferimenti, codici di emergenza o riconfigurazioni. Per un’organizzazione che deve gestire accessi di gruppo, servono procedure amministrative e strumenti pensati per quel contesto. Un’app individuale non risolve da sola i problemi di responsabilità condivisa.
Il mio giudizio dopo averne valutato il flusso completo
Google Authenticator mi convince perché fa una cosa precisa e la rende abbastanza semplice da usare: aggiunge codici temporanei al processo di accesso, creando una barriera concreta oltre la password. Il prezzo gratuito elimina un ostacolo importante, mentre la classificazione PEGI 3 conferma che non è un prodotto rivolto a un pubblico ristretto. È un’app arrivata sul mercato il 21 marzo 2012, ma la sua utilità resta legata a un problema ancora molto attuale.
Il punto che considero più importante è la gestione degli imprevisti. Non la installerei e poi me ne dimenticherei. Preparerei il recupero prima di proteggere gli account principali, terrei separati i codici di emergenza e controllerei il trasferimento prima di cancellare il vecchio dispositivo. Sono passaggi meno visibili della scansione iniziale, ma determinano quanto l’esperienza sarà davvero sicura.
La mia raccomandazione finale è quindi cautamente favorevole. Per chi cerca un autenticatore gratuito, essenziale e adatto all’uso personale, è una scelta sensata. Per chi desidera backup automatici, gestione centralizzata o un accesso più guidato, valuterei alternative specifiche e confronterei con attenzione il modo in cui custodiscono e recuperano i codici. La scelta migliore non è quella con più funzioni, ma quella che riesco a usare correttamente anche quando cambio telefono o qualcosa va storto.
In evidenza
- Configurazione rapida tramite scansione del codice QR.
- Funziona offline
- senza connessione dati o rete mobile.
- Supporta più account e servizi in un’unica schermata.
- Codici temporanei aggiornati automaticamente ogni 30 secondi.
- App leggera
- gratuita e senza pubblicità invasive.
Limitazioni
- Il trasferimento degli account può richiedere attenzione e verifiche manuali.
- Non offre un sistema integrato per recuperare facilmente l’accesso.
- L’interfaccia è essenziale e poco personalizzabile.
- La sincronizzazione cloud può sollevare dubbi sulla privacy.
- Se perdi il dispositivo
- il ripristino degli account può essere complesso.
Domande frequenti
01Che cos’è Google Authenticator e a cosa serve?
Google Authenticator è un’app gratuita per Android e iOS che genera codici di verifica temporanei per proteggere gli account con l’autenticazione a due fattori. Dopo aver collegato un servizio compatibile tramite codice QR o chiave di configurazione, l’app crea codici generalmente validi per circa 30 secondi. In questo modo, oltre alla password, serve un codice aggiuntivo per completare l’accesso.
02Google Authenticator funziona anche senza connessione Internet?
Sì, nella maggior parte dei casi Google Authenticator può generare i codici anche senza connessione Internet o rete mobile, perché utilizza l’orario del dispositivo e un algoritmo di sicurezza preconfigurato. È comunque importante mantenere data e ora impostate automaticamente, altrimenti i codici potrebbero risultare non validi. La connessione serve invece durante la configurazione iniziale o per sincronizzare eventuali dati supportati.
03Cosa succede se perdo o cambio lo smartphone?
La perdita del telefono può creare problemi se non hai predisposto un metodo di recupero. Google Authenticator può supportare la sincronizzazione dei codici tramite l’account Google, se questa funzione è attiva e disponibile nella versione utilizzata. In alternativa, durante la configurazione dei servizi conserva i codici di backup o usa l’opzione per trasferire gli account sul nuovo dispositivo. Senza queste soluzioni, dovrai recuperare l’accesso separatamente con ogni servizio.
04Google Authenticator è sicuro e protegge anche le password?
Google Authenticator aggiunge un importante livello di sicurezza, ma non sostituisce una password robusta e non funziona come un gestore di password. I codici temporanei rendono molto più difficile accedere a un account anche quando la password è stata compromessa. Tuttavia, devi proteggere il telefono con PIN, impronta digitale o riconoscimento facciale e non condividere mai codici di verifica, chiavi segrete o codici di recupero.
05Come si configura Google Authenticator con un nuovo account?
Per configurarlo, installa l’app dallo store ufficiale e apri le impostazioni di sicurezza dell’account che vuoi proteggere. Attiva l’autenticazione a due fattori, scegli l’opzione relativa all’app di autenticazione e scansiona il codice QR mostrato sullo schermo. Se non puoi usare la fotocamera, inserisci manualmente la chiave fornita dal servizio. Infine, digita il codice generato per completare e verificare la configurazione.
Google Authenticator in altre lingue
- EnglishGoogle Authenticator
- 한국어Google OTP
- 日本語Google 認証システム
- DeutschGoogle Authenticator
- FrançaisGoogle Authenticator
- NorskGoogle Autentisering
- SvenskaGoogle Authenticator
- SuomiGoogle Authenticator
- DanskGoogle Authenticator
- EspañolGoogle Authenticator
- Português (Brasil)Google Authenticator
- العربيةGoogle Authenticator
